群晖NAS数据被勒索病毒加密,文件全部变成了.L0CK3D后缀,部门共享目录下文件直接打不开,数据恢复安全不容忽视,官方已更新安全漏洞补丁;
快速访问群晖安全公告地址:

https://www.synology.com/en-in/security/advisory
一、NAS 文件全部被加密
紧急求助:公司使用的群晖 NAS 出现异常,文件全部被加密,无法打开。
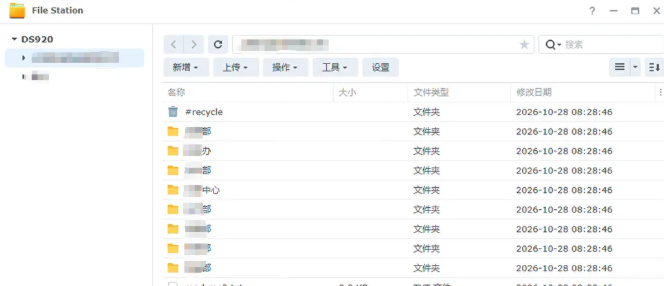
基本情况如下:
系统版本:DSM 7.2.1-69057 Update 4
端口映射: 5000、5001、5005、5006
访问方式:除了内网访问,还配置了动态域名解析
设备用途:为公司各部门提供文件共享和集中存储服务
异常特征:文件被加密,文件名出现 .L0CK3D后缀
这台 NAS 承担着公司核心文件服务。数据一旦无法访问,影响的不是单个人,而是整个公司的日常运转。
二、现场确认:典型勒索软件特征
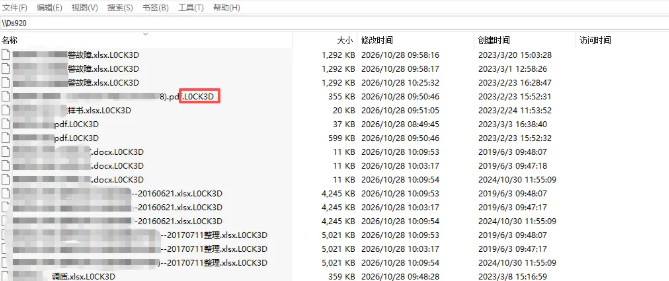
现场文件已被追加 .L0CK3D 后缀,原文件无法打开。
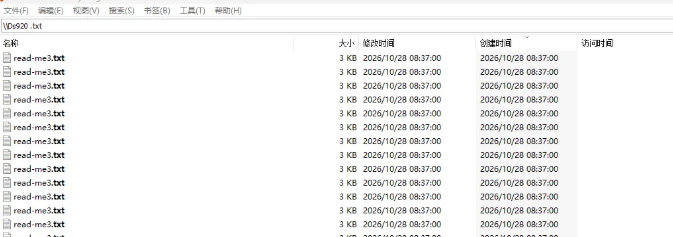
攻击者同时留下了 read-me3.txt 勒索信,明确告知文件已加密,并引导受害者通过 Tor 浏览器访问暗网站点。信中包含免费试解密及后续处置说明(暗网地址已脱敏)。
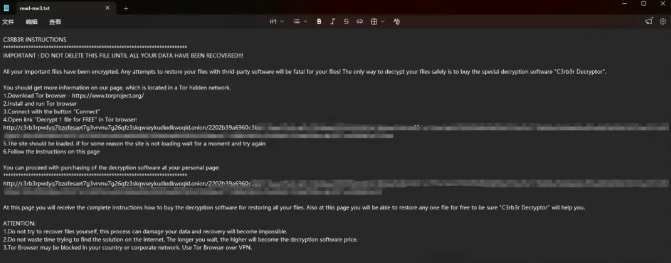
结合文件后缀与勒索信内容,可以确认这是一起勒索软件加密事件。根据现有威胁情报,暂将该家族称为 C3RB3R——它是老牌勒索家族 Cerber 的一个变种,长期针对 NAS 设备实施加密勒索。
三、排查过程:痕迹有限,但风险信号明确
在用户提供远程条件后,我开始从系统日志和现有线索中寻找攻击痕迹。
遗憾的是,当时能获取的信息中,并没有足够证据完整还原攻击全过程。勒索软件完成加密后,相关日志可能已被清理,或者系统本身就没有记录下攻击者利用漏洞的关键细节。
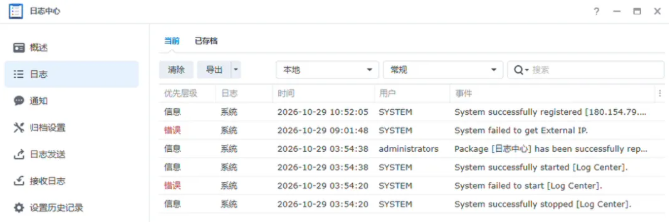
因此,即使现场没有发现明确的入侵痕迹,也不能据此认定“没有发生漏洞利用或账号失陷”。
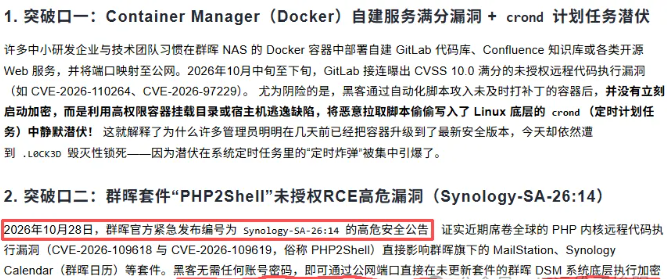
并确认群晖官网于上午11:39完成了该漏洞的最后更新。
四、两个最值得警惕的细节
排查过程中,有两点信息尤为关键。
第一,管理与文件服务端口直接暴露在公网。
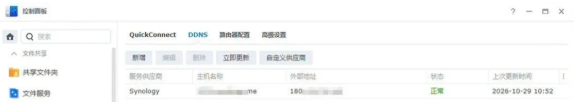
用户开启了动态域名解析
并映射了 5000、5001、5005、5006 端口;
其中 5000/5001 通常对应 DSM 的 HTTP/HTTPS 管理入口,5005/5006 则常用于 WebDAV 服务。
动态域名本身并不等于漏洞,但它会让外部扫描更容易定位到设备。一旦管理端口和文件服务同时暴露在互联网上,设备被扫描、被撞库、被利用已知漏洞的风险会显著上升。
第二,DSM 版本存在明确的安全更新缺口。
现场版本为 DSM 7.2.1-69057 Update 4。
根据群晖官方安全公告,2026 年 9 月 18 日发布的 Synology-SA-26:13 涉及 DSM 多项安全漏洞,其中包括可能导致远程攻击者读取或写入文件的问题。
公告明确指出,DSM 7.2.1 的修复版本为 7.2.1-69057-12 。现场使用的 Update 4 早于该修复门槛。
必须强调一点:版本落后 + 端口暴露,并不等于已经证明攻击者利用了该公告中的漏洞。 要确认真实攻击路径,仍需结合日志、异常文件、攻击时间等证据综合分析,推测群晖可能仍存在未披露的0day漏洞。
五、群晖发布安全公告后,到底该怎么正确更新?
今天群晖又发布了 Synology-SA-26:14(PHP2Shell),安全级别为 Critical,涉及部分 PHP 版本及依赖 PHP 的套件。
这提醒我们一个关键事实:
NAS 的安全维护,不能只盯着 DSM 系统版本。 已安装的套件、运行环境、对外开放的服务,同样需要逐一核对。
很多人会问:把 DSM 升级到最新是不是就够了?
答案是:不一定。 需要根据设备型号、当前 DSM 版本、已安装套件和实际使用的服务,逐项确认修复要求。
1. 先检查 DSM 系统版本
2. 再检查套件中心相关组件
3. 更新后确认服务正常
另外,群晖官方特别指出,部分第三方应用也可能受 PHP2Shell 影响,包括 Joomla、KodExplorer、MediaWiki、phpMyAdmin、vtigerCRM、WordPress 等。使用这些应用的用户,需要额外核查对应组件及其运行环境。
如果 NAS 上还运行着第三方应用、容器或独立 PHP 环境,必须分别确认实际运行的组件版本,不能默认它们会随 DSM 自动更新。
不要把所有问题都简单归结为“把 DSM 升一下就行”,也不要认为更新一个套件就能覆盖全部风险。
六、打补丁之外,更重要的是安全加固
补丁只能修复已知漏洞,无法替代合理的网络访问控制和数据保护措施。对于承担企业文件共享的 NAS,建议重点做好以下几件事:
关闭不必要的公网端口映射
检查账号权限,强化身份认证(尽量启用 2FA)
检查计划任务、可疑程序和异常配置
建立真正的异地备份,避免备份与主存储一起被加密
关注官方安全公告,建立持续更新机制
写在最后
多个事件发生在相近时间,并不代表一定是同一攻击者、同一漏洞或同一勒索软件。是否属于同一轮攻击,仍需进一步比对勒索信、文件特征、攻击时间、日志等技术指标。
如果正在维护群晖 NAS,建议现在就做三件事:
检查当前 DSM 版本和已安装套件是否达到近期安全公告的修复要求;
确认是否有不必要的端口直接暴露在公网;
检查备份策略是否真正做到异地、隔离。